
Business- & IT-Consultant
Der Cyber Resilience Act (CRA) ist eine EU-Verordnung, die verbindliche Mindestanforderungen an die Cybersicherheit von Produkten mit digitalen Elementen festlegt und Hersteller, Importeure sowie Händler entlang des gesamten Produktlebenszyklus in die Verantwortung nimmt. Dieser Praxisleitfaden zeigt, welche Unternehmen und Produkte betroffen sind, welche Pflichten Hersteller erfüllen müssen und wie sich die CRA-Anforderungen Schritt für Schritt in der Praxis umsetzen lassen.
Der Cyber Resilience Act (CRA) ist die erste europäische Verordnung, die verbindliche Mindestforderungen an die Cybersicherheit von Produkten mit digitalen Elementen festlegt, die auf dem EU-Markt erhältlich sind. Der CRA gilt für alle Produkte mit digitalen Elementen, die in der EU hergestellt, importiert oder vertrieben werden und die im Rahmen einer wirtschaftlichen Tätigkeit bereitgestellt werden.
Der Cyber Resilience Act verpflichtet Hersteller, Importeure und Händler, vernetzte Produkte über ihren gesamten Lebenszyklus hinweg sicher zu gestalten und zu betreiben. Ziel ist es, systemische Cybersicherheitsrisiken im EU‑Binnenmarkt zu reduzieren und die Verantwortung klar entlang der Lieferkette zuzuordnen.
Der CRA ist seit Ende 2024 in Kraft. Ab 11.09.2026 gelten Meldepflichten für ausgenutzte Schwachstellen und ab 11.12.2027 sind nur noch CRA‑konforme Produkte erlaubt.
Der Leitfaden hilft Unternehmen dabei, den Cyber Resilience Act zu verstehen und relevante Schritte umzusetzen. Er schafft erste Orientierung zu Unternehmensrolle, betroffenen Produkten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Der Leitfaden hilft Unternehmen dabei, den Cyber Resilience Act zu verstehen und relevante Schritte umzusetzen. Er schafft erste Orientierung zu Unternehmensrolle, betroffenen Produkten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
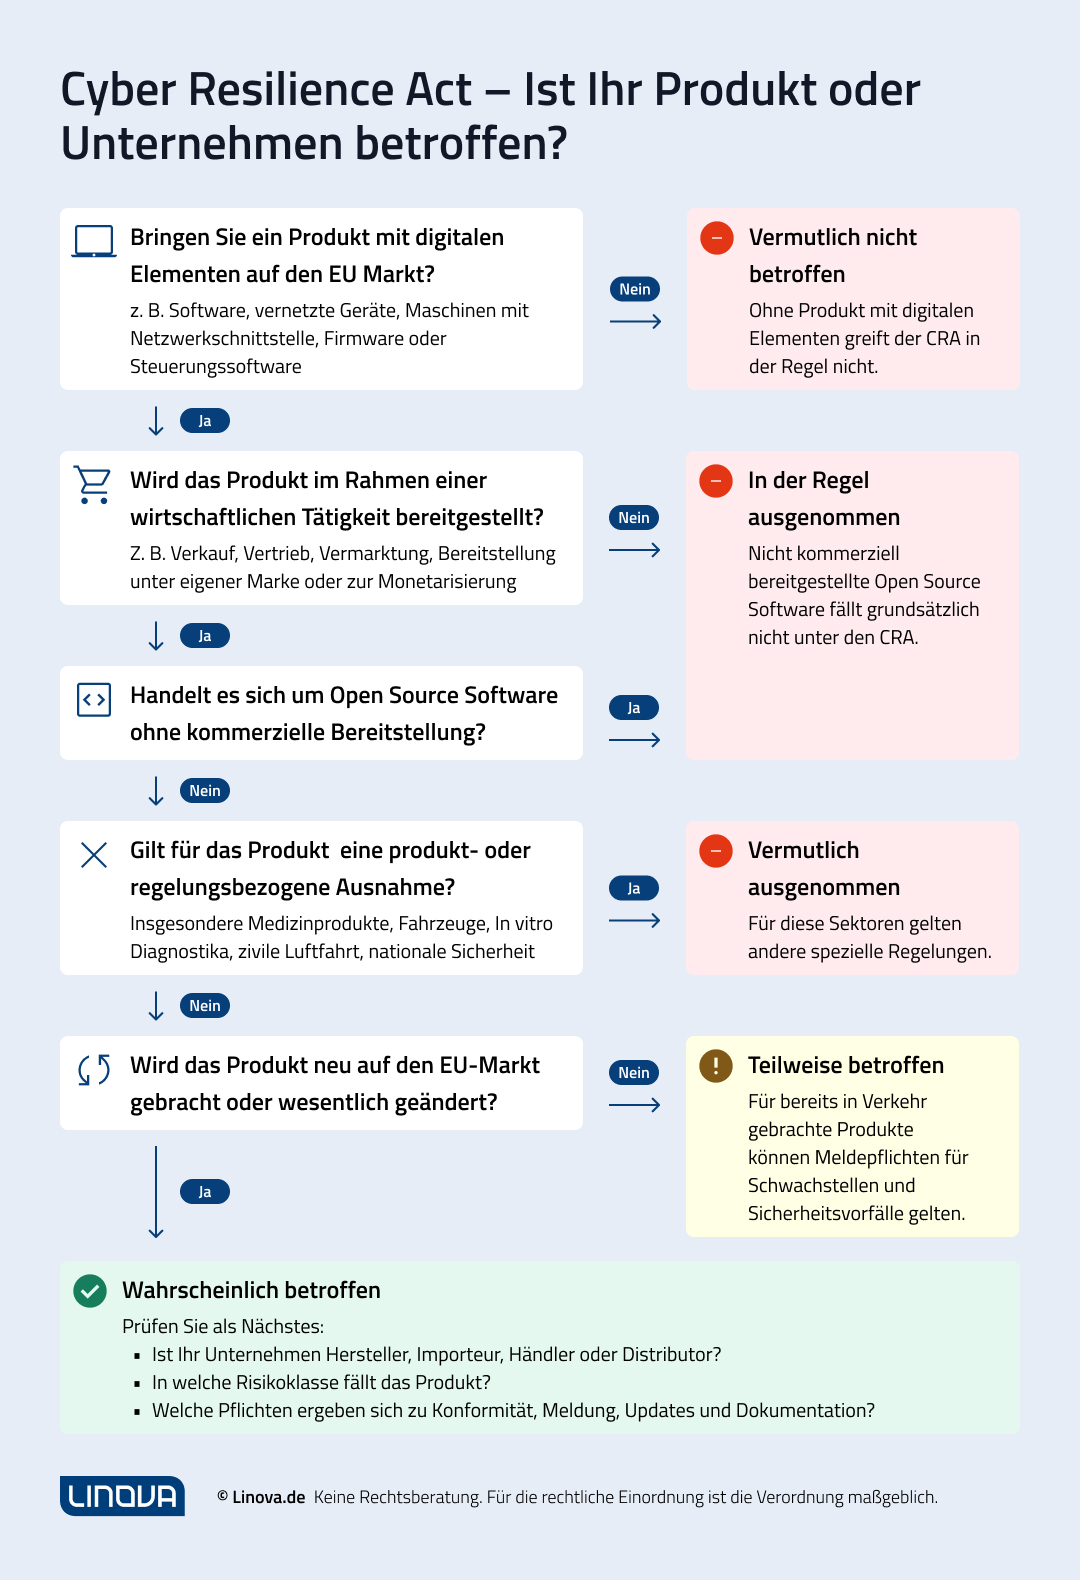
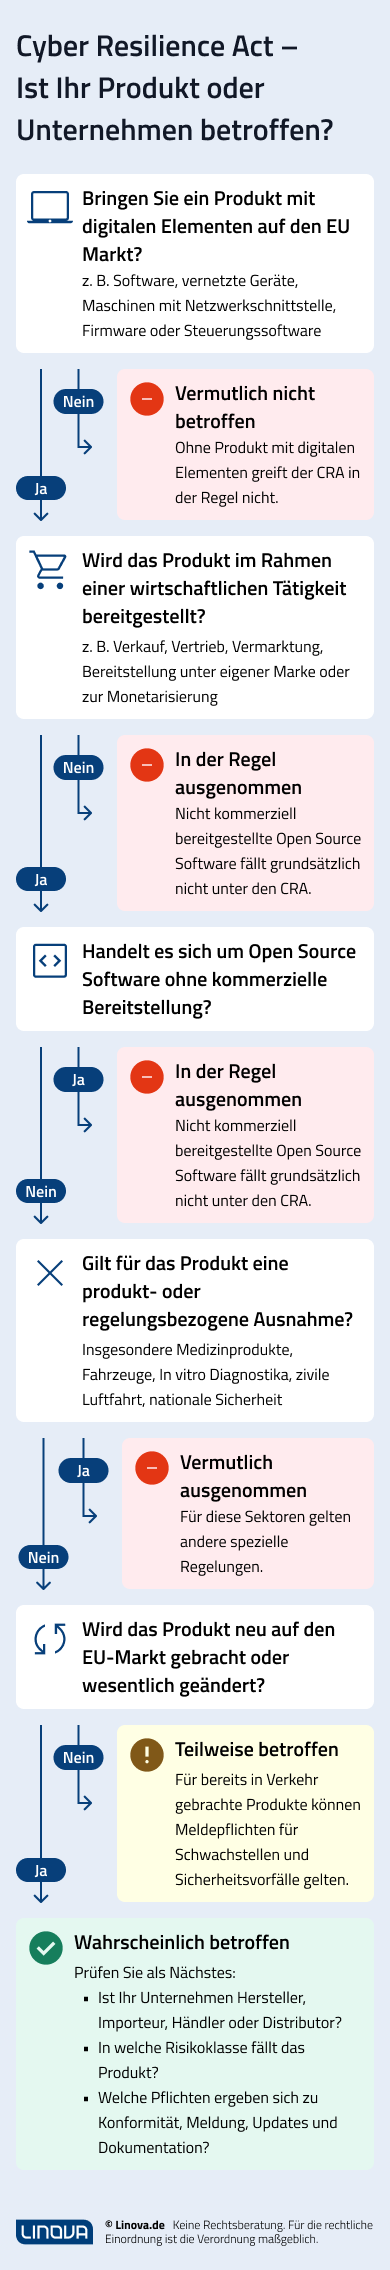
Unter den Cyber Resilience Act fallen Softwareprodukte und Produkte mit digitalen Elementen, die neu auf dem EU‑Markt in Verkehr gebracht oder wesentlich geändert werden. Für bereits in Verkehr gebrachte Produkte gelten insbesondere die Meldepflichten für Schwachstellen und Sicherheitsvorfälle.
Ausgenommen ist Open‑Source‑Software, die nicht im Rahmen einer kommerziellen Tätigkeit bereitgestellt wird, sowie bestimmte Produkte, für die spezielle unionsrechtliche Regelungen gelten, sowie weitere konkret geregelte Ausnahmen nach Art. 2 CRA.
Damit gilt der CRA für eine breite Palette von Produkten. Hier ein paar Beispiele:
Eine Auflistung verschiedener Produkte mit digitalen Elementen kann den Anhängen II und III des CRA entnommen werden.
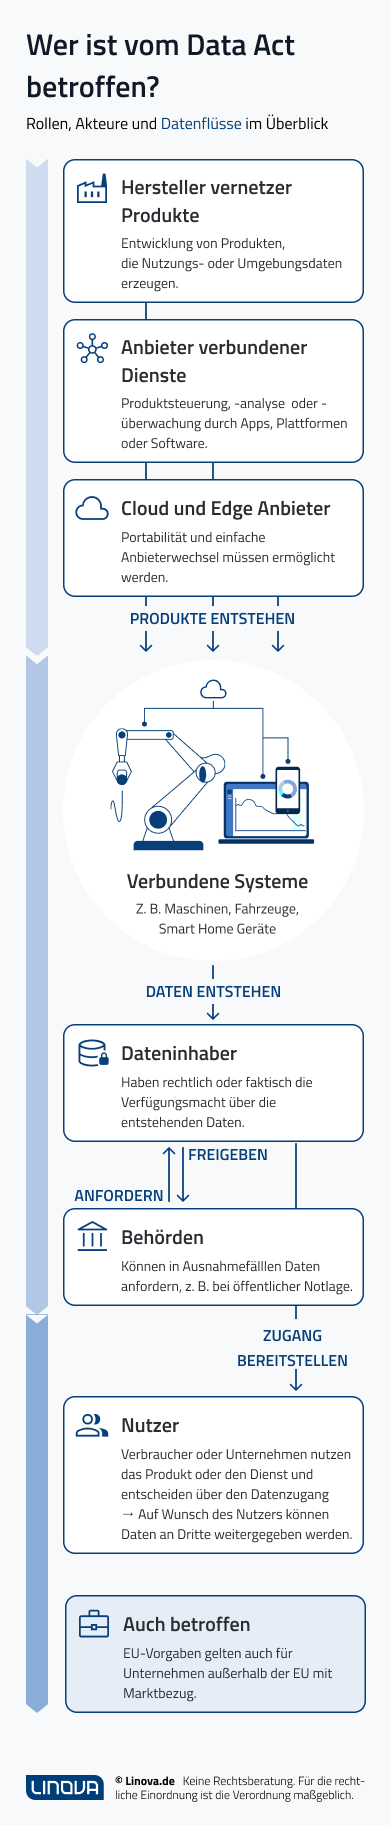
Der CRA ist nicht nur für Hersteller, sondern für die gesamte Lieferkette und alle Akteure im digitalen Produktmarkt in der EU von Bedeutung. Vom Cyber Resilience Act betroffen sind:
Digitalisierung, neue Marktanforderungen und veränderte regulatorische Anforderungen zwingen Unternehmen, ihre Geschäftsmodelle, Prozesse und Strukturen immer wieder neu zu denken. Wir begleiten Sie dabei mit strategischer Weitsicht, methodischer Klarheit und der Fähigkeit, Ideen auch umzusetzen.
Da Hersteller die tatsächliche Entscheidungs- und Produktverantwortung tragen, stehen sie im Mittelpunkt der Pflichten nach dem Cyber Resilience Act. Laut CRA ist ein Hersteller „eine natürliche oder juristische Person, die Produkte mit digitalen Elementen entwickelt oder herstellt oder die Produkte mit digitalen Elementen konzipieren, entwickeln oder herstellen lässt und sie unter ihrem Namen oder ihrer Marke vermarktet, sei es gegen Bezahlung, zur Monetarisierung oder unentgeltlich“.
Mit anderen Worten ist ein Hersteller ein Unternehmen, das digitale Produkte selbst herstellt oder herstellen lässt und sie unter dem eigenen Namen oder der eigenen Marke anbietet. Dabei ist es egal, ob das Produkt verkauft wird, ob damit indirekt Geld verdient wird oder ob es kostenlos abgegeben wird.
Hersteller sind für alle eingebauten Teile mitverantwortlich. Das heißt, wenn ein Hersteller fremde Komponenten nutzt z. B. Software‑Bibliotheken, Module oder Open‑Source‑Software, dann muss er prüfen, ob diese sicher sind, auch wenn die Komponenten kostenlos sind, sie Open Source sind, oder sie nicht selbst auf dem Markt angeboten wurden. Ein Hersteller kann sich also nicht darauf berufen, dass die Komponente von jemand anderem stammt.
Hersteller sollten ihrer Sorgfaltspflicht nachkommen, indem sie bei der Integration von Drittkomponenten die gebotene Sorgfalt walten lassen und deren Cybersicherheitsrisiken angemessen bewerten. Wie gründlich geprüft werden muss, hängt davon ab, wie riskant die Komponente ist. Je höher das Sicherheitsrisiko, desto sorgfältiger muss der Hersteller vorgehen.
Typische Prüfungen sind zum Beispiel:
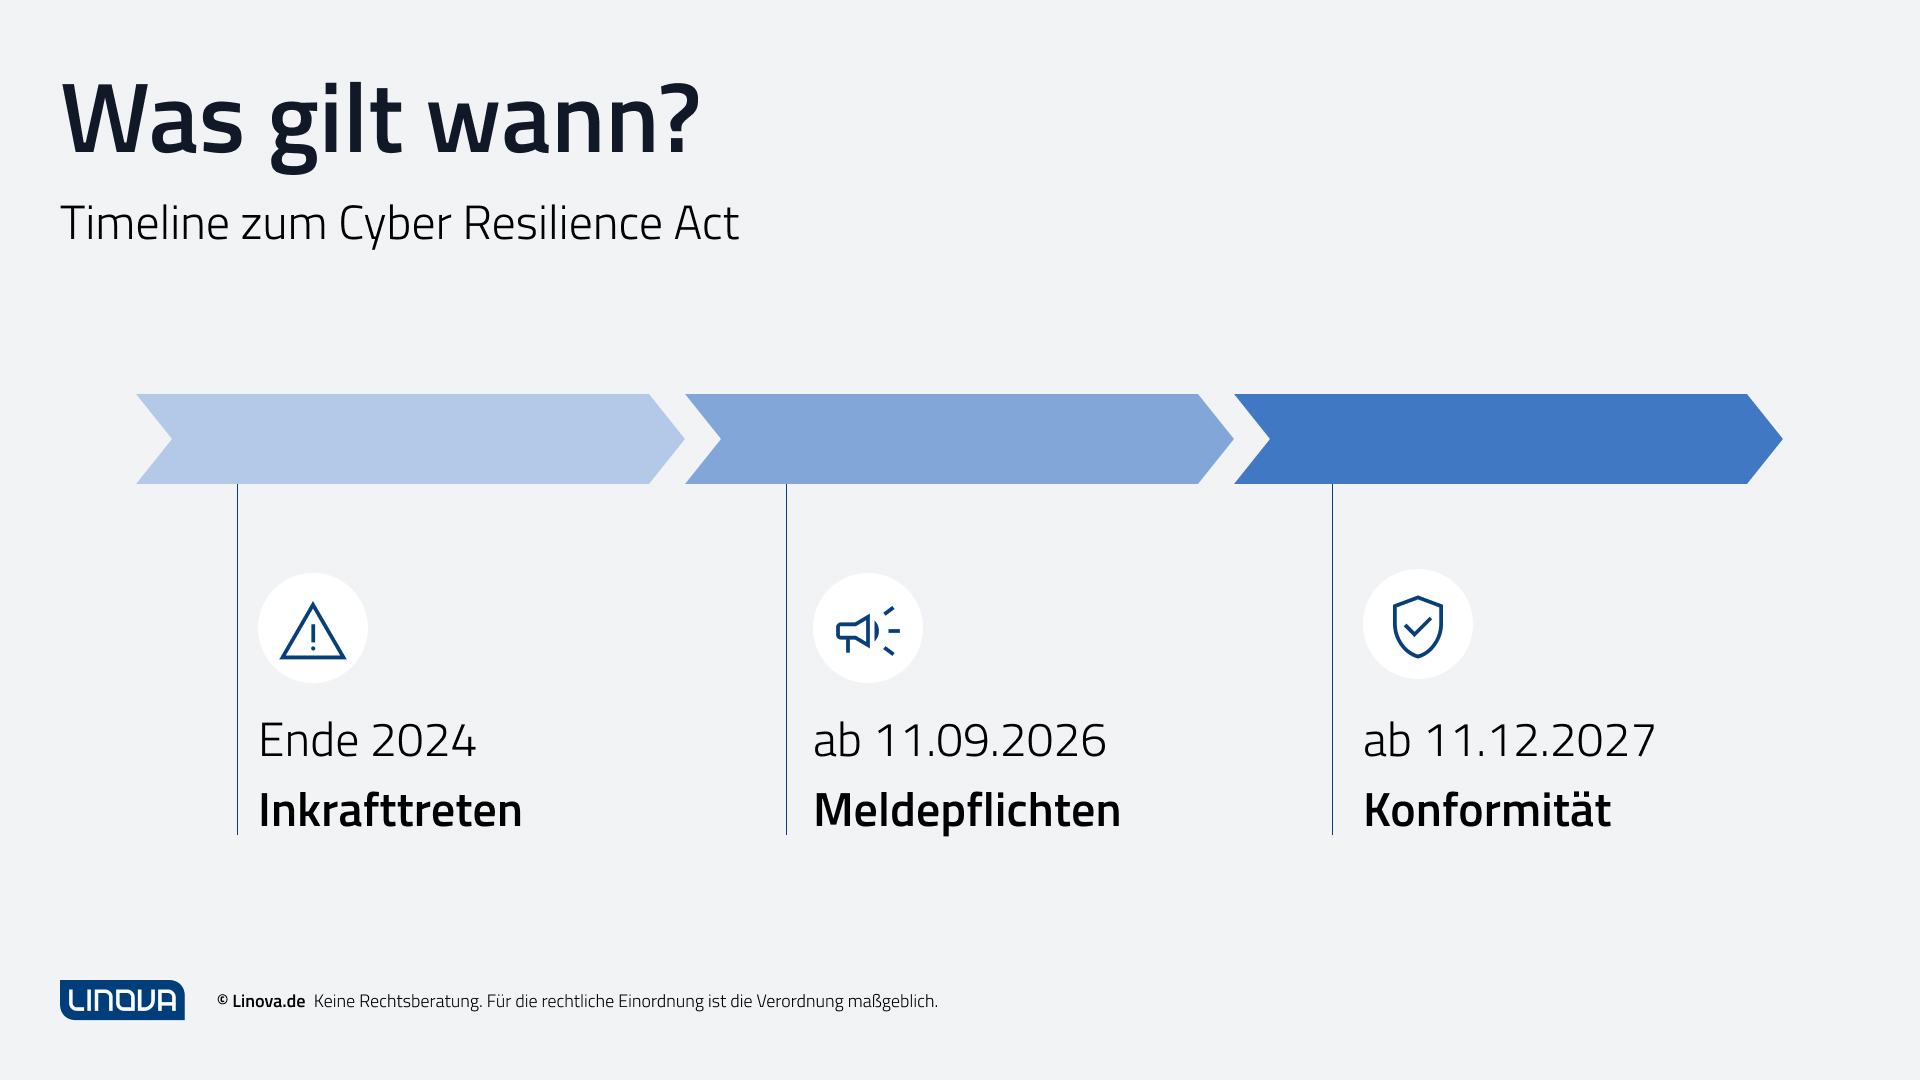
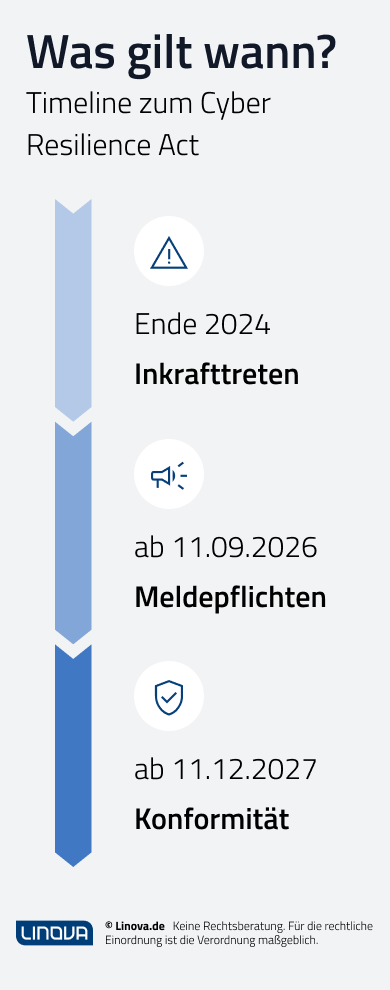
Zu den Mindestanforderungen für Hersteller gehört die verpflichtende Beachtung von Cybersicherheitsmaßnahmen während des gesamten Produktlebenszyklus – einschließlich Planung, Entwicklung, Herstellung, Lieferung und Wartung. Was Schritt-für-Schritt zu tun ist, ist im Folgenden erklärt:
1. Produktkategorie der betroffenen Produkte bestimmen
Für betroffene Produkte ist zu prüfen, ob sie als wichtiges Produkt der Klasse I oder II gemäß Anhang III oder als kritisches Produkt gemäß Anhang IV des CRA einzustufen sind. Produkte, die keiner dieser Kategorien zugeordnet sind, unterliegen den allgemeinen Anforderungen des CRA. Gerade für sie ändert sich daher das Konformitätsbewertungsverfahren, weil sie potenzielle Auswirkungen auf die Wirtschaft sowie öffentliche Sicherheit haben können.
Die Beispiele dienen ausschließlich der Veranschaulichung. Maßgeblich für die rechtliche Einstufung sind ausschließlich die Produktkategorien in Anhang III und IV des CRA.
2. Konformitätserklärung erstellen
Eine Konformitätserklärung wird benötigt, um nachzuweisen, dass das Produkt alle Anforderungen des CRA erfüllt. Welches Konformitätsbewertungsverfahren in Frage kommt, hängt von der Produktkategorie ab – wie in Schritt 1 beschrieben. Bei den meisten Produkten ist dies eine Selbstbewertung des Herstellers, bei wenigen eine Bewertung durch eine notifizierte Drittstelle. Hersteller stellen die EU‑Konformitätserklärung aus, nachdem alle einschlägigen Anforderungen erfüllt und dokumentiert wurden.
3. Sicherheitsvorfälle melden
Hersteller sind verpflichtet:
Diese Pflicht gilt auch für bereits in Verkehr gebrachte Produkte.
Bei aktiv ausgenutzten Schwachstellen und schwerwiegenden Sicherheitsvorfällen mit Auswirkung auf die Sicherheit von Produkten mit digitalen Elementen muss innerhalb von 24 Stunden eine Frühwarnung erfolgen. Innerhalb von 72 Stunden ist eine vollständige Meldung nachzureichen, anschließend folgt der jeweils vorgesehene Abschlussbericht. Die Meldung erfolgt über die neue zentrale Meldeplattform, die durch die europäische IT-Sicherheitsbehörde ENISA etabliert wird.
4. Regelmäßige Updates
Während des gesamten Supportzeitraum müssen für den Endanwender Sicherheitsupdates zur Verfügung gestellt und Schwachstellen gemanagt werden. Hersteller müssen Nutzern klare Informationen über den Update‑ und Supportzeitraum offenlegen. Der Unterstützungszeitraum muss die erwartete Nutzungsdauer des Produkts widerspiegeln und beträgt grundsätzlich mindestens fünf Jahre. Wird erwartet, dass das Produkt weniger als fünf Jahre genutzt wird, kann der Unterstützungszeitraum dieser kürzeren Nutzungsdauer entsprechen. Die Dauer darf nicht unangemessen kurz sein und ist den Nutzern transparent mitzuteilen.
5. Dokumentation und Anleitung
Hersteller müssen Nutzern klare Informationen zur sicheren Nutzung bereitstellen und Marktüberwachungsbehörden auf Verlangen alle erforderlichen Informationen zur Verfügung stellen. Darüber hinaus verlangt der CRA die Erstellung einer Software Bill of Materials (SBOM). Die SBOM beschreibt, welche Komponenten im Produkt benutzt werden. Die SBOM ist eine zentrale Grundlage für Schwachstellenmanagement, Incident Response und Marktüberwachung. Der CRA schreibt das Erstellen einer SBOM vor, sie muss jedoch nicht veröffentlicht werden.
6. Security by Design
Bereits während der Produktentwicklung sollten die Anforderungen des CRA berücksichtigt und die verpflichtende Behandlung von Schwachstellen der Produkte betrachtet werden.
Vernetzte Produkte müssen im Hinblick auf Cybersicherheit konzipiert werden, zum Beispiel indem sichergestellt wird, dass die mit dem Produkt gespeicherten oder übertragenen Daten verschlüsselt sind. Die Standardeinstellungen vernetzter Produkte müssen zur Erhöhung deren Sicherheit beitragen, zum Beispiel durch das Verbot schwacher Standardpasswörter oder durch die automatische Installation von Sicherheitsupdates.
Der Beleg dafür, dass ein Produkt im Sinne der Verordnung sicher entwickelt wurde, ist die technische Dokumentation. Sie muss bei Markteinführung vollständig vorliegen und auf Anforderung der Marktüberwachungsbehörde zur Verfügung gestellt werden.
Produkte mit digitalen Elementen, die dem CRA unterliegen, müssen vor dem Inverkehrbringen die erforderliche Konformitätsbewertung durchlaufen und mit der CE-Kennzeichnung versehen werden.
Die größten Risiken entstehen häufig durch Entscheidungen, deren Folgen für
Sicherheit, Compliance und Betrieb erst spät sichtbar werden. Wir helfen Ihnen,
die richtigen Fragen zu beantworten, bevor aus Entscheidungen kostspielige
Herausforderungen werden.
Der Cyber Resilience Act sieht je nach Art des Verstoßes unterschiedliche Geldbußen vor. Bei Verstößen gegen grundlegende Sicherheitsanforderungen können Strafen von bis zu 15 Millionen Euro oder 2,5 Prozent des Jahresumsatzes verhängt werden.
Für die Verletzung formaler oder organisatorischer Pflichten drohen bis zu 10 Millionen Euro oder 2 Prozent des Umsatzes, während Falschangaben gegenüber Behörden mit bis zu 5 Millionen Euro oder 1 Prozent des Umsatzes sanktioniert werden können.
Bei der konkreten Höhe berücksichtigen die zuständigen Behörden unter anderem:
Betroffene Unternehmen können Maßnahmen richtig priorisieren, indem sie:
Der Cyber Resilience Act macht Cybersicherheit zu einer verbindlichen Anforderung über den gesamten Lebenszyklus digitaler Produkte hinweg. Unternehmen sollten deshalb frühzeitig ihre betroffenen Produkte identifizieren, Produktkategorien und Konformitätsverfahren bestimmen sowie Prozesse für Updates, Schwachstellenmanagement, Meldungen und Dokumentation etablieren. Wer die CRA-Anforderungen strukturiert in Entwicklung, Lieferkette und bestehende Compliance-Prozesse integriert, schafft die Grundlage für eine rechtzeitige Umsetzung.
Der Leitfaden hilft Unternehmen dabei, den Cyber Resilience Act zu verstehen und relevante Schritte umzusetzen. Er schafft erste Orientierung zu Unternehmensrolle, betroffenen Produkten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Der Leitfaden hilft Unternehmen dabei, den Cyber Resilience Act zu verstehen und relevante Schritte umzusetzen. Er schafft erste Orientierung zu Unternehmensrolle, betroffenen Produkten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Der CRA ist eine EU-Verordnung, die verbindliche Cybersicherheitsanforderungen für Produkte mit digitalen Elementen festlegt.
Der CRA ist seit Ende 2024 in Kraft. Meldepflichten greifen ab dem 11. September 2026, die vollständigen Produktanforderungen ab dem 11. Dezember 2027.
Betroffen sind insbesondere Hersteller, Importeure sowie Distributoren und Händler digitaler Produkte.
Grundsätzlich erfasst der CRA Hardware und Software mit digitalen Elementen, die neu auf dem EU-Markt bereitgestellt oder wesentlich geändert werden.
Ja. Hersteller tragen auch Verantwortung für integrierte Komponenten wie Softwarebibliotheken, Module oder Open-Source-Komponenten und müssen deren Sicherheitsrisiken angemessen prüfen.
Hersteller müssen Sicherheitsupdates während des vorgesehenen Supportzeitraums bereitstellen und diesen gegenüber den Nutzern transparent kommunizieren. Laut Leitfaden gilt grundsätzlich die erwartete Produktlebensdauer, mindestens jedoch fünf Jahre.
Ja. Der CRA verlangt die Erstellung einer SBOM als Grundlage für Schwachstellenmanagement, Incident Response und Marktüberwachung; veröffentlicht werden muss sie jedoch nicht.
Je nach Verstoß können Geldbußen von bis zu 15 Millionen Euro oder 2,5 Prozent des Umsatzes verhängt werden.
Unternehmen sollten zunächst prüfen, ob ihre Produkte unter den CRA fallen, die jeweiligen Risikoklassen bestimmen und Verantwortlichkeiten festlegen. Anschließend sollten sie bestehende Entwicklungs-, Update-, Schwachstellen- und Meldeprozesse auf CRA-Konformität prüfen sowie technische Dokumentation, SBOM und Lieferantenanforderungen systematisch vorbereiten.
Unser CRA Praxisleitfaden hilft bei den nächsten Schritten.
Sandra von König beantwortet Ihre persönlichen Fragen, gibt Orientierung und verschafft Ihnen einen klaren Überblick über Möglichkeiten und Mehrwerte.
Sandra von König beantwortet Ihre persönlichen Fragen, gibt Orientierung und verschafft Ihnen einen klaren Überblick über Möglichkeiten und Mehrwerte.
Laden Sie sich jetzt kostenfrei das E-Paper Potenzialanalyse: Daten & KI herunter und machen Sie den 5-Minuten-Check:
✔️ 10 Fragen zur Einordnung des digitalen Reifegrads
✔️ individuelle Erfolgschancen und Ableitungen für Ihr Unternehmen
✔️ konkrete, priorisierte Maßnahmen je Reifegradstufe
Klingt spannend? Mehr erfahren.
Sie sehen gerade einen Platzhalterinhalt von Vimeo. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von hCaptcha laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen