
Business- & IT-Consultant
Der EU Data Act regelt den Zugang zu Daten aus vernetzten Produkten und verbundenen Diensten. Dieser Leitfaden zeigt, wer betroffen ist, welche Pflichten gelten und welche Maßnahmen Unternehmen jetzt priorisieren sollten.
Der EU Data Act gilt seit dem 12. September 2025 und regelt den Zugang zu Daten aus vernetzten Produkten und verbundenen Diensten.
Betroffen sind unter anderem Hersteller, Anbieter digitaler Dienste, Dateninhaber, nutzende Unternehmen sowie Cloud- und Edge-Anbieter.
Unternehmen müssen Nutzern einen einfachen, kostenlosen und zeitnahen Zugang zu relevanten Produkt- und Nutzungsdaten ermöglichen.
Auf Wunsch des Nutzers müssen Daten auch an Dritte weitergegeben werden können. Verträge, technische Schnittstellen und interne Prozesse sind entsprechend anzupassen.
Besonders wichtig sind der Schutz von Geschäftsgeheimnissen, faire Zugangsbedingungen, klare Verantwortlichkeiten und eine vollständige Dokumentation der Umsetzung.
Unternehmen sollten zunächst ihre Rolle, ihre Datenbestände und ihre Betroffenheit prüfen und anschließend technische, rechtliche und organisatorische Maßnahmen priorisieren.
Der Data Act ist eine EU‑Verordnung, die einheitliche Regeln für den Zugang zu Daten, deren Nutzung sowie deren Weitergabe festlegt. Ziel ist es, Daten fairer, wettbewerbsfördernder und innovationsfreundlicher nutzbar zu machen und gleichzeitig Rechte von Unternehmen, Verbrauchern und öffentlichen Stellen zu schützen. Der Data Act soll sowohl Verbrauchern als auch Unternehmen mehr Kontrolle über die Daten geben, die von ihren vernetzten Geräten erzeugt werden. Der Data Act ist damit ein zentraler Bestandteil der Europäischen Datenstrategie der EU-Kommission.
Der Data Act ist seit dem 12. September 2025 unmittelbar anwendbar. Für bestimmte Pflichten gilt eine Übergangsfrist bis zum 12. September 2026. Einzelne Vorschriften greifen jedoch später. Insbesondere gilt die Pflicht aus Art. 3 Abs. 1 für vernetzte Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden
Derzeit geplant ist, dass die Bundesnetzagentur eine zentrale Rolle bei der Umsetzung des Data Act in Deutschland übernimmt. Die Bundesnetzagentur soll zur zentralen Anlaufstelle für Fragen der Durchführung, Aufsicht und Durchsetzung werden.
Die Bundesnetzagentur ist seit dem 30. Mai 2026 die zuständige deutsche Behörde für die Anwendung und Durchsetzung des Data Act und zentrale Anlaufstelle (Quelle).
Die Checkliste hilft Unternehmen dabei, die Umsetzung des Data Act zu priorisieren. Sie schafft erste Orientierung zu Unternehmensrolle, betroffenen Daten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Die Checkliste hilft Unternehmen dabei, die Umsetzung des Data Act zu priorisieren. Sie schafft erste Orientierung zu Unternehmensrolle, betroffenen Daten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Der Anwendungsbereich des Data Act erstreckt sich auf vernetzte Produkte sowie auf damit zusammenhängende verbundene Dienste.
Als vernetzte Produkte gelten physische Gegenstände, die in der Lage sind, Informationen über ihre Nutzung, ihre Leistungsfähigkeit oder ihre Umgebung zu erfassen. Erfasst werden damit insbesondere solche Erzeugnisse, die typischerweise dem Bereich des „Internet of Things“ zugeordnet werden und Daten mit anderen Systemen austauschen. Vernetzte Produkte finden sich in zahlreichen Marktsegmenten, darunter insbesondere vernetzte Fahrzeuge, Smart‑Home‑Geräte, Unterhaltungselektronik, industrielle Maschinen, Energie‑ und landwirtschaftliche Anlagen sowie medizinische Geräte.
Neben vernetzten Produkten erfasst der Data Act auch verbundene Dienste. Ein verbundener Dienst liegt vor, wenn ein digitaler Dienst funktional mit einem vernetzten Produkt verknüpft ist und dessen Betrieb oder Nutzung beeinflusst. Charakteristisch ist dabei ein wechselseitiger Datenaustausch, bei dem sowohl Informationen vom Produkt an den Dienst als auch Steuerungs- oder Konfigurationsbefehle vom Dienst an das Produkt übermittelt werden. Beispiele für verbundene Dienste sind Anwendungen, mit denen sich vernetzte Produkte gezielt steuern oder konfigurieren lassen. Dazu zählen etwa Apps zur Regelung von Licht oder Temperatur intelligenter Haushaltsgeräte oder Softwarelösungen für Smartwatches, die Gesundheits‑ und Bewegungsdaten erfassen, analysieren und aufbereiten.
Nicht vom Anwendungsbereich des Data Act erfasst sind insbesondere IT‑Infrastrukturprodukte, deren Hauptzweck in der Speicherung, Verarbeitung oder Übertragung von Daten liegt (z. B. Server oder Netzwerkkomponenten), sowie Produkte, die noch nicht in Verkehr gebracht oder in Betrieb genommen wurden (z. B. Prototypen).
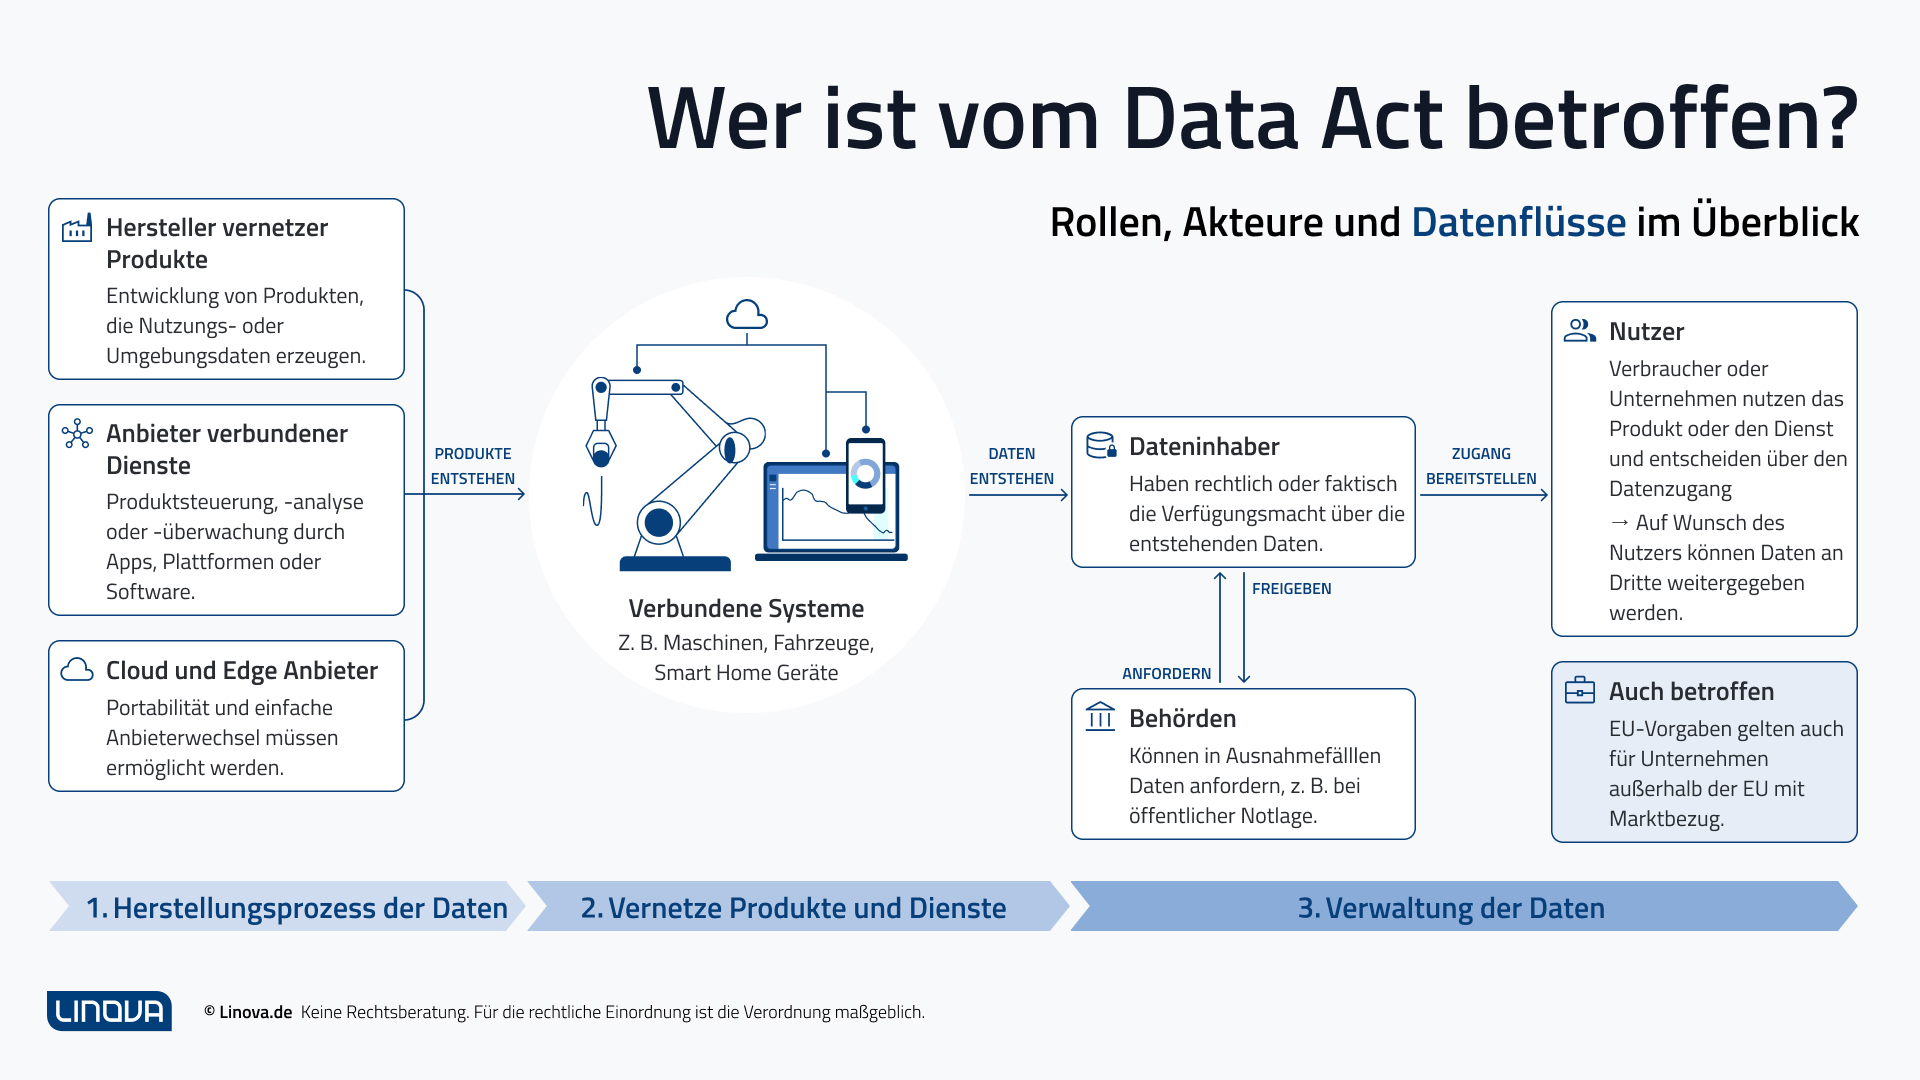
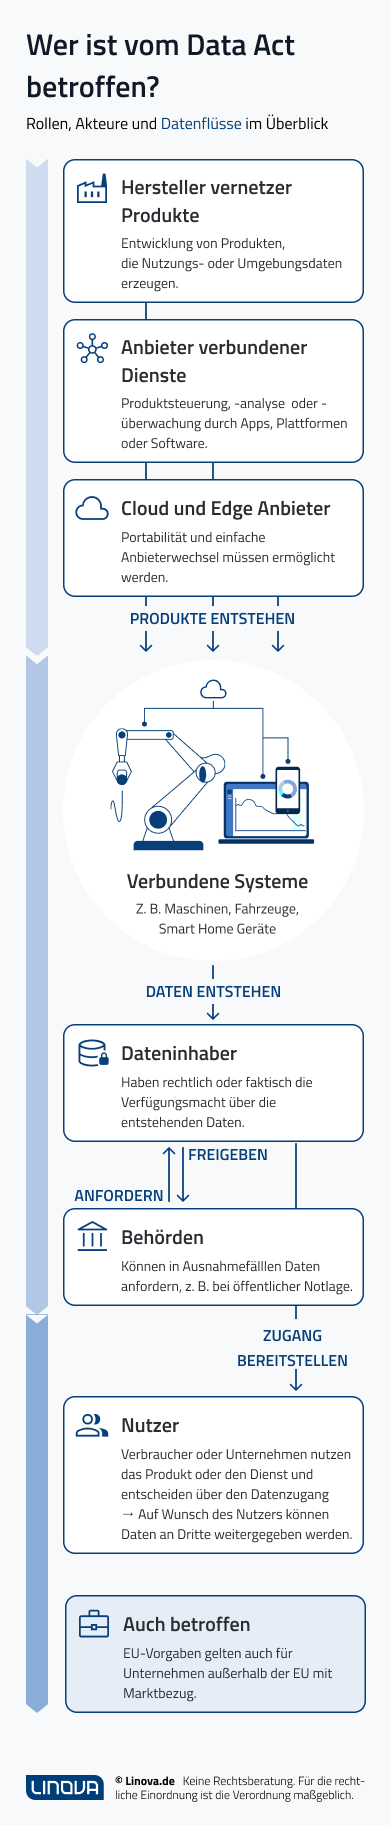
Vom Data Act betroffen sind Hersteller vernetzter Produkte, Anbieter verbundener Dienste, Dateninhaber, Datennutzer sowie Cloud‑ und Edge‑Anbieter in der EU, teils auch Anbieter außerhalb der EU mit Bezug zum Binnenmarkt.
Digitalisierung, neue Marktanforderungen und veränderte regulatorische Anforderungen zwingen Unternehmen, ihre Geschäftsmodelle, Prozesse und Strukturen immer wieder neu zu denken. Wir begleiten Sie dabei mit strategischer Weitsicht, methodischer Klarheit und der Fähigkeit, Ideen auch umzusetzen.
Unternehmen, die vernetzte Produkte herstellen oder verbundene Dienste anbieten, müssen sicherstellen, dass die durch die Nutzung dieser Produkte oder Dienste entstehenden Produkt‑ und Nutzungsdaten zugänglich sind. Sie sind verpflichtet, Nutzern den kostenlosen, einfachen und zeitnahen Zugang zu diesen Daten zu ermöglichen. Die Daten müssen dabei in einem strukturierten, gängigen und maschinenlesbaren Format bereitgestellt werden. Soweit technisch möglich, ist der Zugang bereits während der Nutzung vorzusehen.
Darüber hinaus müssen sie es Nutzern ermöglichen, die Daten auf Wunsch direkt an einen Dritten ihrer Wahl weitergeben zu lassen. Dabei dürfen keine künstlichen technischen oder vertraglichen Hürden errichtet werden.
Unternehmen, die als Dateninhaber gelten, treffen zusätzliche Pflichten. Sie müssen Daten anderen berechtigten Parteien unter fairen, angemessenen und nichtdiskriminierenden Bedingungen (FRAND) zur Verfügung stellen. Eine vereinbarte Gegenleistung für die Datenbereitstellung im B2B-Verhältnis muss nichtdiskriminierend und angemessen sein; sie kann grundsätzlich auch eine Marge enthalten. Für bestimmte Empfänger, insbesondere KMU und gemeinnützige Forschungseinrichtungen, gelten zusätzliche Begrenzungen. Dateninhaber müssen außerdem sicherstellen, dass der Zugang zu Daten nicht durch missbräuchliche Vertragsklauseln beschränkt wird. Insbesondere gegenüber kleinen und mittleren Unternehmen dürfen keine einseitig belastenden Bedingungen durchgesetzt werden. Geschäftsgeheimnisse dürfen geschützt werden, allerdings nur durch geeignete Schutzmaßnahmen. Eine pauschale Verweigerung des Datenzugangs allein mit dem Hinweis auf Geschäftsgeheimnisse ist unzulässig.
Anbieter von Cloud‑, Edge‑ oder anderen Datenverarbeitungsdiensten müssen Maßnahmen ergreifen, um den Wechsel zu anderen Anbietern zu erleichtern. Sie sind verpflichtet, technische, vertragliche und kommerzielle Hindernisse für den Anbieterwechsel abzubauen und transparente Regelungen zur Datenportabilität zu schaffen. Ziel ist es, sogenannte Lock‑in‑Effekte zu verhindern.
Je nach Rolle müssen Hersteller, Verkäufer/Vermieter und Anbieter verbundener Dienste die jeweils vorgeschriebenen Informationen vor Vertragsabschluss klar und verständlich bereitstellen. Also darüber informieren, welche Daten entstehen, wer auf sie zugreifen kann und zu welchen Zwecken sie genutzt werden. Diese Informationen müssen vor oder spätestens bei Vertragsabschluss zur Verfügung stehen. Schließlich müssen Unternehmen ihre Maßnahmen zur Umsetzung des Data Act dokumentieren. Dazu zählen insbesondere Prozesse zum Datenzugang, zur Datenweitergabe, zur Entgeltgestaltung und zum Schutz sensibler Informationen.
In bestimmten Situationen außergewöhnlichen Bedarfs, etwa bei öffentlichen Notlagen, können Unternehmen verpflichtet sein, Daten an öffentliche Stellen bereitzustellen. Die Pflichten sind dabei eng begrenzt: Die Daten dürfen nur zweckgebunden, zeitlich beschränkt und im erforderlichen Umfang genutzt werden. Unternehmen müssen organisatorisch in der Lage sein, solche Anfragen rechtmäßig zu bedienen.
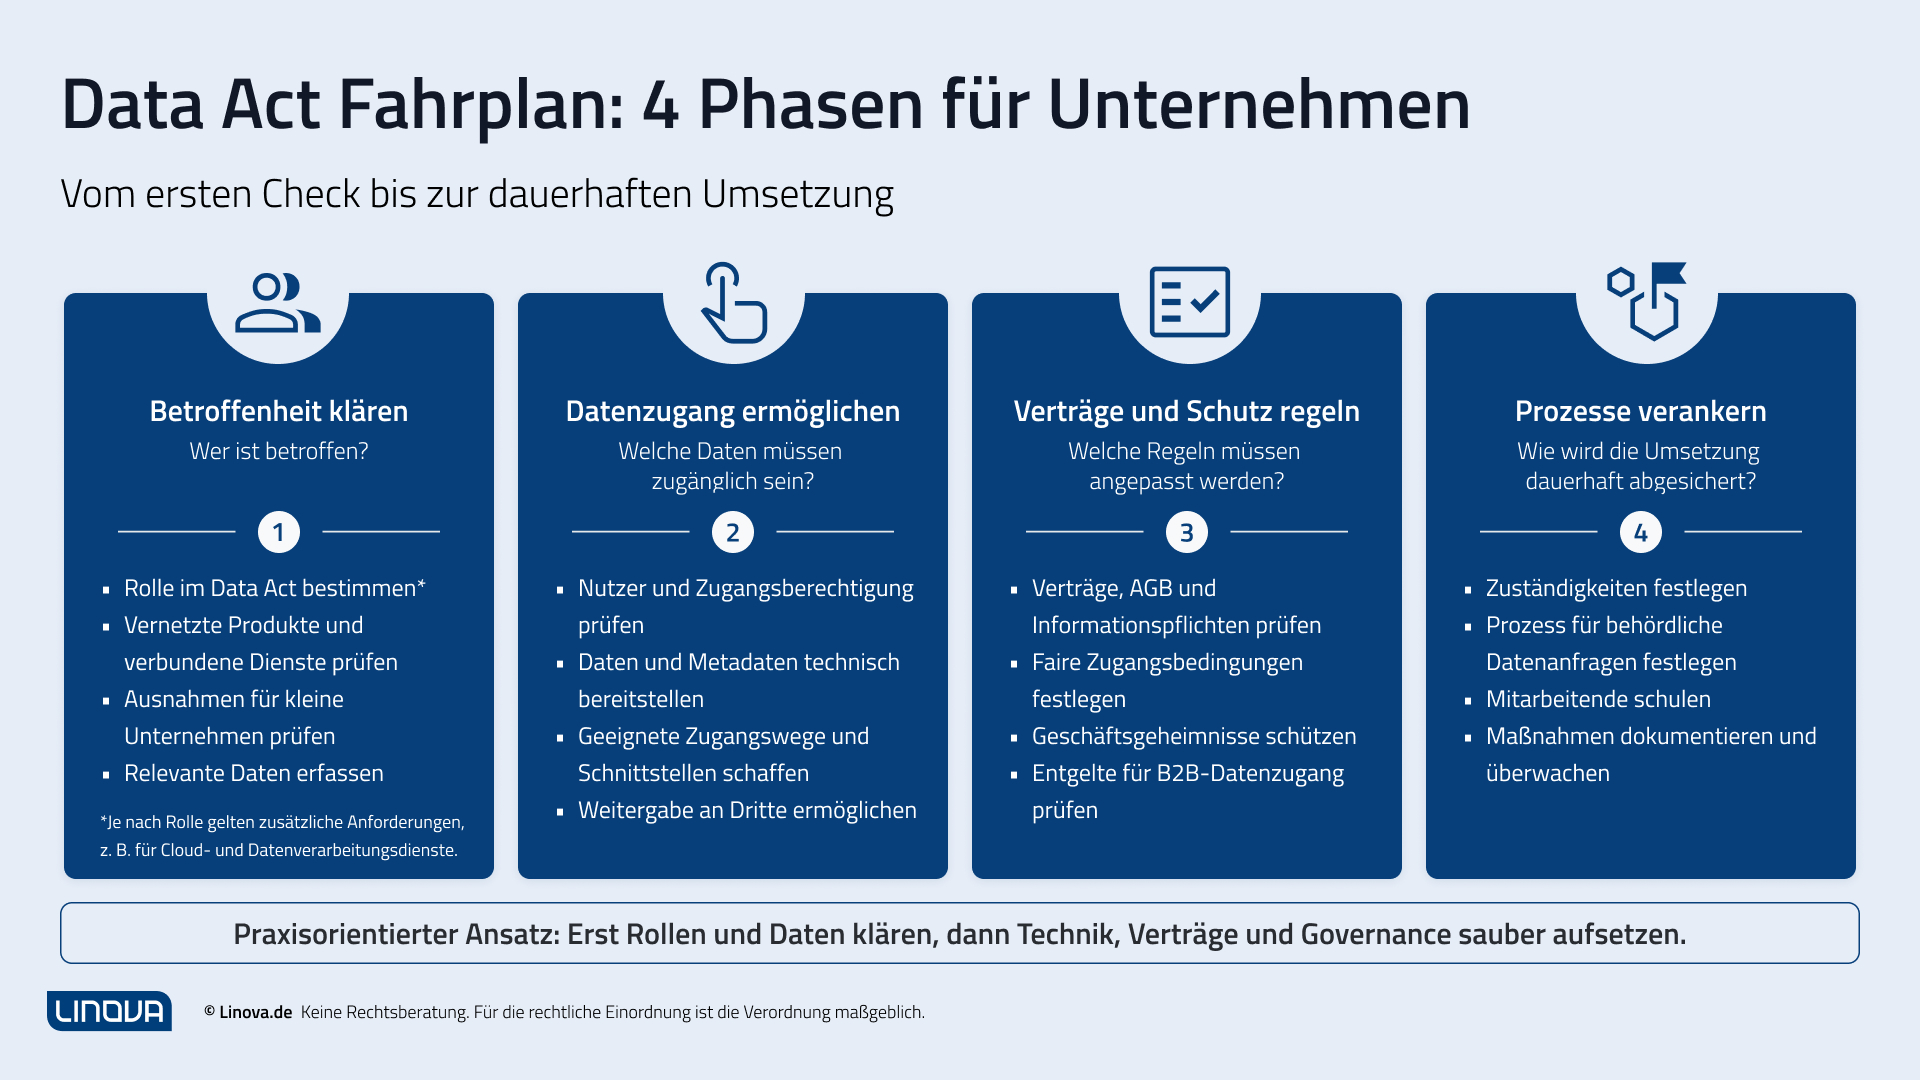
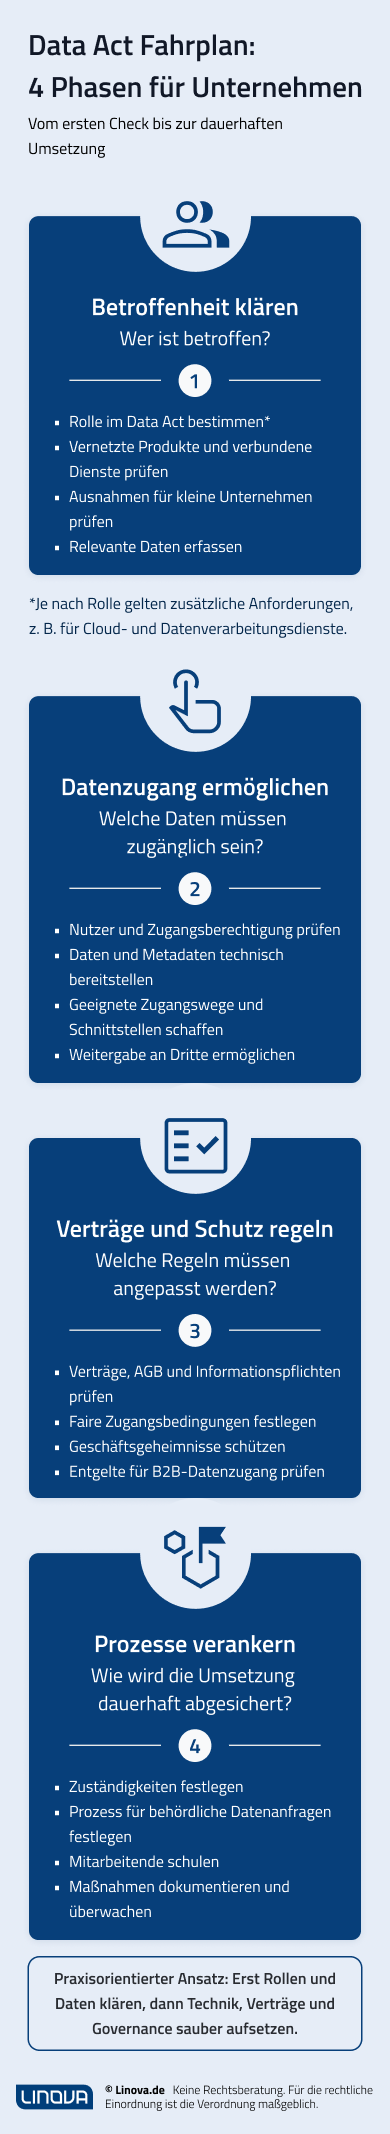
1. Rolle und Datenbestand klären
Unternehmen sollten zunächst prüfen, ob und in welcher Rolle sie unter den Data Act fallen – etwa als Hersteller, Anbieter verbundener Dienste, Dateninhaber, Nutzer oder Anbieter von Datenverarbeitungsdiensten. Darauf aufbauend ist systematisch zu erfassen, welche Daten durch die Nutzung dieser Produkte oder Dienste entstehen. Dabei ist klar zu unterscheiden, welche Produkt- und Nutzungsdaten vom Data Act erfasst sind und welche internen Unternehmensdaten nicht unter die Regelungen der Verordnung fallen.
2. Nutzer eindeutig identifizieren
Im nächsten Schritt müssen Dateninhaber sicherstellen, dass sie rechtmäßig feststellen können, wer als Nutzer im Sinne des Data Act gilt. Dazu gehört die Klärung, ob es sich um Verbraucher oder um unternehmerische Nutzer handelt und auf welcher Grundlage diese Personen oder Unternehmen zur Nutzung des Produkts oder Dienstes berechtigt sind. Eine eindeutige Nutzeridentifikation ist Voraussetzung dafür, Datenzugangsrechte korrekt zu gewähren.
3. Technische Zugriffsmöglichkeiten schaffen
Dateninhaber sind verpflichtet, geeignete technische Lösungen einzurichten, die es Nutzern ermöglichen, auf die von ihnen erzeugten Daten zuzugreifen. Dieser Zugang muss einfach, unentgeltlich, zeitnah sowie in einem strukturierten, gängigen und maschinenlesbaren Format erfolgen. Soweit relevant und technisch möglich, sollten Daten bereits während der Nutzung direkt zugänglich sein, etwa über digitale Schnittstellen oder Nutzeroberflächen.
4. Weitergabe an Dritte ermöglichen
Darüber hinaus müssen Dateninhaber organisatorisch und technisch in der Lage sein, Daten auf Verlangen des Nutzers an einen von diesem benannten Dritten weiterzugeben. Die Weitergabe hat ohne unnötige Verzögerung zu erfolgen und muss sich strikt an dem vom Nutzer festgelegten Zweck orientieren. Der Dateninhaber bleibt dabei verantwortlich dafür, dass die Weitergabe rechtmäßig erfolgt.
Eine Ausnahme enthält der Data Act für Kleinst- und Kleinunternehmen. Diese sind von bestimmten Pflichten zur Datenbereitstellung ausgenommen, insbesondere von der Pflicht, Daten auf Anfrage anderer Unternehmen bereitzustellen. Diese Ausnahme gilt nur, wenn sie nicht Teil eines Konzerns sind, der insgesamt die Schwellenwerte überschreitet. Die Verordnung will damit verhindern, dass sehr kleine Marktteilnehmer durch umfangreiche Datenbereitstellungspflichten überfordert werden.
5. Faire Zugangsbedingungen definieren
Die Bedingungen, unter denen Daten zugänglich gemacht oder weitergegeben werden, müssen fair, angemessen und diskriminierungsfrei ausgestaltet sein. Dateninhaber sollten transparente Kriterien für den Datenzugang festlegen und sicherstellen, dass etwaige Gegenleistungen den Vorgaben des Art. 9 Data Act entsprechen, insbesondere angemessen und nichtdiskriminierend sind; für bestimmte Empfänger gelten besondere Begrenzungen.
6. Geschäftsgeheimnisse schützen
Sofern die betroffenen Daten Geschäftsgeheimnisse enthalten, sind Dateninhaber verpflichtet, geeignete Schutzmaßnahmen zu ergreifen. Dazu zählen insbesondere vertragliche und technische Vorkehrungen, die eine unzulässige Weiterverwendung verhindern. Der bloße Verweis auf Geschäftsgeheimnisse rechtfertigt jedoch keine vollständige Verweigerung des Datenzugangs, sondern erfordert eine ausgewogene Lösung zwischen Schutzinteressen und Zugangsrechten.
7. Verträge und AGB überprüfen und anpassen
Bestehende Verträge und allgemeine Geschäftsbedingungen sollten daraufhin überprüft werden, ob sie den Vorgaben des Data Act entsprechen. Klauseln, die den Zugang zu Daten unangemessen einschränken oder Nutzer benachteiligen, sind anzupassen oder zu entfernen. Ziel ist es, ausgewogene und rechtskonforme Vertragsregelungen zum Umgang mit Daten zu etablieren.
8. Prozesse für Behördenanfragen einrichten
Dateninhaber sollten interne Verfahren für den Umgang mit Anfragen öffentlicher Stellen vorbereiten. Insbesondere für Situationen außergewöhnlichen Bedarfs ist festzulegen, wie Daten rechtmäßig, zweckgebunden und zeitlich begrenzt bereitgestellt werden. Eine strukturierte Vorgehensweise erhöht die Rechtssicherheit und stellt sicher, dass die gesetzlichen Anforderungen eingehalten werden.
9. Wechsel- und Portabilitätspflichten beachten
Anbieter von Datenverarbeitungsdiensten müssen die Wechsel- und Portabilitätsanforderungen des Data Act beachten und bestehende Hindernisse für Anbieterwechsel (einschließlich der Mitnahme ihrer Daten), parallele Nutzung oder den Wechsel in die eigene IT-Infrastruktur abbauen.
10. Dokumentation und Nachweisführung sicherstellen
Abschließend sollten sämtliche Maßnahmen im Zusammenhang mit dem Datenzugang, der Datenweitergabe, der Entgeltgestaltung und dem Schutz sensibler Informationen dokumentiert werden. Eine lückenlose Nachweisführung erleichtert nicht nur die interne Steuerung, sondern dient auch der Vorbereitung auf mögliche Prüfungen durch zuständige Behörden.
Nach § 15 des deutschen DADG können – je nach Verstoß – Bußgelder von bis zu 50.000 Euro, 100.000 Euro, 500.000 Euro oder fünf Millionen Euro verhängt werden. Bei einem bestimmten Verstoß kann für Unternehmen mit mehr als 250 Millionen Euro weltweitem Jahresumsatz zusätzlich eine Geldbuße von bis zu zwei Prozent des weltweiten Gesamtumsatzes gelten. Die konkrete Höhe des Bußgeldes hängt vom jeweiligen Verstoß und den Umständen des Einzelfalls ab.
Der EU Data Act schafft klare Regeln für den Zugang zu Daten aus vernetzten Produkten und verbundenen Diensten. Für Unternehmen bedeutet das vor allem, die eigene Rolle zu prüfen, relevante Datenbestände zu erfassen und technische, vertragliche sowie organisatorische Prozesse anzupassen.
Wer Zuständigkeiten früh klärt und die Umsetzung strukturiert angeht, reduziert rechtliche Risiken und schafft zugleich die Grundlage für eine transparente und wirtschaftlich sinnvolle Datennutzung.
Die Checkliste hilft Unternehmen dabei, die Umsetzung des Data Act zu priorisieren. Sie schafft erste Orientierung zu Unternehmensrolle, betroffenen Daten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Die Checkliste hilft Unternehmen dabei, die Umsetzung des Data Act zu priorisieren. Sie schafft erste Orientierung zu Unternehmensrolle, betroffenen Daten und notwendigen Maßnahmen. Gratis und ohne Eingabe von Daten!
Der EU Data Act regelt den Zugang zu Daten aus vernetzten Produkten und verbundenen Diensten sowie deren Nutzung und Weitergabe.
Der Data Act gilt seit dem 12. September 2025. Einzelne Vorschriften gelten erst später; insbesondere greift Art. 3 Abs. 1 für Produkte und verbundene Dienste, die nach dem 12. September 2026 in Verkehr gebracht werden.
Betroffen sind unter anderem Hersteller vernetzter Produkte, Anbieter verbundener Dienste, Dateninhaber, Datennutzer sowie Cloud- und Edge-Anbieter.
Dazu zählen beispielsweise vernetzte Fahrzeuge, Smart-Home-Geräte, industrielle Maschinen, Medizingeräte und andere Produkte, die bei ihrer Nutzung Daten erzeugen.
Nutzer müssen einfach, kostenlos und zeitnah auf relevante Produkt- und Nutzungsdaten zugreifen können. Die Daten sollen möglichst in einem strukturierten und maschinenlesbaren Format bereitgestellt werden.
Ja. Auf Wunsch des Nutzers müssen relevante Daten auch an einen von ihm bestimmten Dritten weitergegeben werden können, sofern die gesetzlichen Voraussetzungen erfüllt sind.
Geschäftsgeheimnisse bleiben geschützt. Unternehmen dürfen geeignete technische und vertragliche Schutzmaßnahmen vorsehen, ohne den Datenzugang pauschal zu verweigern.
Unternehmen sollten zunächst ihre Rolle und betroffenen Datenbestände klären. Anschließend sollten technische Zugänge, Verträge, interne Prozesse und Zuständigkeiten an die Anforderungen des Data Act angepasst werden.
Unsere Data Act Checkliste hilft dabei, die nächsten Prioritäten richtig zu setzen.
Sandra von König beantwortet Ihre persönlichen Fragen, gibt Orientierung und verschafft Ihnen einen klaren Überblick über Möglichkeiten und Mehrwerte.
Sandra von König beantwortet Ihre persönlichen Fragen, gibt Orientierung und verschafft Ihnen einen klaren Überblick über Möglichkeiten und Mehrwerte.
Laden Sie sich jetzt kostenfrei das E-Paper Potenzialanalyse: Daten & KI herunter und machen Sie den 5-Minuten-Check:
✔️ 10 Fragen zur Einordnung des digitalen Reifegrads
✔️ individuelle Erfolgschancen und Ableitungen für Ihr Unternehmen
✔️ konkrete, priorisierte Maßnahmen je Reifegradstufe
Klingt spannend? Mehr erfahren.
Sie sehen gerade einen Platzhalterinhalt von Vimeo. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von YouTube. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Facebook. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Instagram. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie müssen den Inhalt von hCaptcha laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie müssen den Inhalt von reCAPTCHA laden, um das Formular abzuschicken. Bitte beachten Sie, dass dabei Daten mit Drittanbietern ausgetauscht werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von Turnstile. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr InformationenSie sehen gerade einen Platzhalterinhalt von X. Um auf den eigentlichen Inhalt zuzugreifen, klicken Sie auf die Schaltfläche unten. Bitte beachten Sie, dass dabei Daten an Drittanbieter weitergegeben werden.
Mehr Informationen